一、那年他第一次解出
那天是星期四,下午最后一节是数学。
窗外光线正好,阳光从教学楼斜斜地照进教室。他正用圆规戳着课本边角发呆,突然听见老师转身在黑板上写下:
老师随口问了一句:“这道题,谁来?”
没有人举手。班上有点静。他下意识举起了手,甚至还没把铅笔放下。
他说。
老师一愣,点头:“好,拆因式法用得很快,继续保持。”
同桌小声问他怎么解的。他没说什么,只把草稿纸推过去。
但他心里,有种微妙的东西被激活了。他第一次意识到——一个复杂的、带着平方项的公式,只要你掌握了方法,就能一步步“拆解”出来,找到它的秘密。
那种感觉像在密林中发现了一条看不见的小径,只属于你一个人。
那天下课,他在回家的公交上一直想:
“为什么解出来的是两个答案?”
“为什么平方项能带出两个路径?”
“是不是所有的问题,都有规律可循?”
他没去问老师,但这几个问题,在接下来很长一段时间里,一直没有散去。
到了家,他翻出练习册,又做了几道类似的题。
他发现,不同的题目可以用类似的方法解,但有些答案是分数,有些是虚数。
他突然对
但他当时并不知道:
在很多年之后,
不再是“解出来”的目标,而成了“藏起来”的武器。
他还不知道,那些初三课本上的因式分解、求根公式,正是人类用来理解复杂世界的第一步数学魔法。
也不知道,有一天他会写代码,把某个“解不出来”的
老师在那节课最后说了一句他很喜欢的话:
“解方程,就是逆推。你看似是在找答案,其实是在试图理解:这个世界是怎么运作的。”
那时候他没听懂,只觉得文艺。
但后来,在无数个深夜面对复杂算法、调试 ECC 加密系统时,他才真的理解了:
我们用尽一切去“解”世界,但真正安全的世界,是那个“解不开”的。
他从不会想到:
一个初中生为了解出
二、不好算的
高一那年,数学课讲到了对数函数。
老师在黑板上写下:
若
他没觉得特别难,甚至在练习题中迅速估出了
但某个周末的自习课,他翻到了课本后面的思考题:
若
他停住了笔。
模运算下的对数?这玩意还能算出来?
他在纸上列了好几行,穷举、猜解,越算越乱,最后只剩一行批注:
“给了
那一刻,他第一次感受到一种奇特的无力感:
不是不会算,而是没人告诉你怎么算。
几年后,在大学的密码学课上,老师讲到了“离散对数”。
老师说:
“现代密码学中,有一类重要问题叫 DLP(离散对数问题)。”
“给定一个素数
他愣了一下,脑中闪过高中那道没算出来的模运算题。
原来,这不是“我没学会”的内容,而是整个加密体系的基础难题之一。
他明白了:
密码学,不是单纯地让你解不出来,而是要让攻击者在“合理资源”下也无从下手。
从那天起,他开始重新审视“方程”这个词。
初中时,方程是一个谜,解开它是乐趣。
高中时,方程开始变得难,逼得你学会变换、近似、估算。
大学时,他发现有些方程是故意设计成“没人能解”的。
这不是调皮,而是系统性设计。
比如 RSA 中的大数分解问题、椭圆曲线上的离散对数问题,都是数学领域中被广泛认为“目前没有高效解法”的难题。
他开始理解老师在课堂上反复强调的那句话:
“密码学的核心,不是构造‘无敌的系统’,而是让解密变得在计算上‘不可承受’。”
也就是说,加密算法不是为了“绝对安全”,而是为了让破解的成本远远高于攻击收益。
不是不能解,而是“没意义去解”。
他突然意识到:
以前他追求“所有方程都有解”;
现在他学会了“有时候最安全的,就是没有解法”。
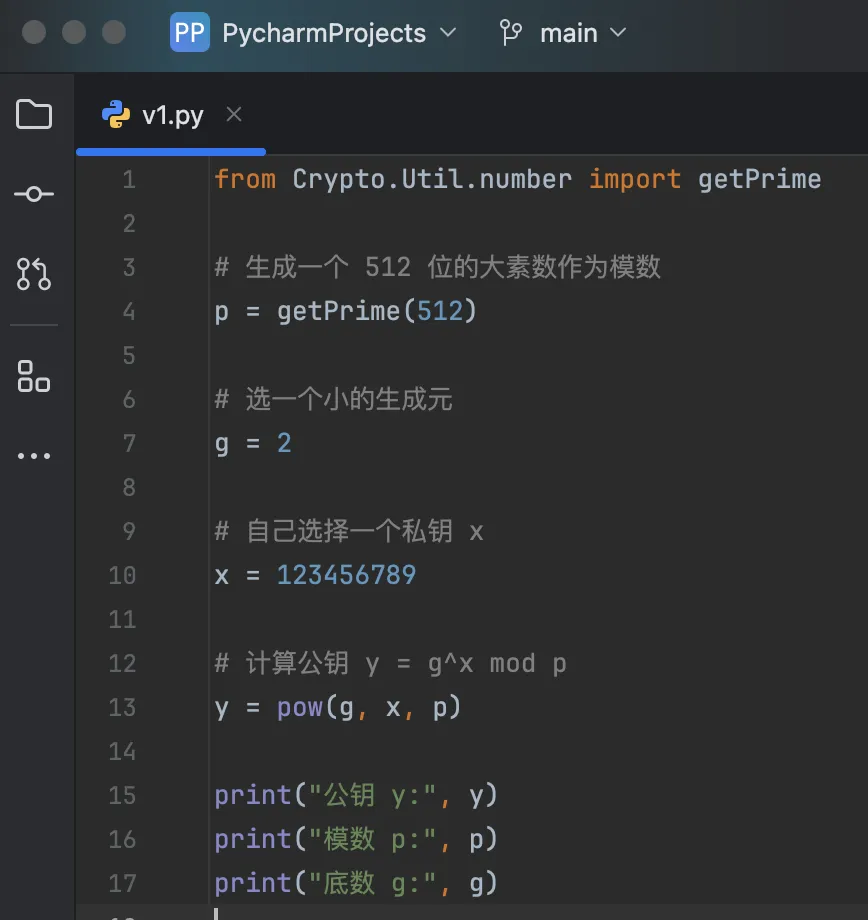
他打开了 PyCharm,写下了一段简单却意义非凡的代码:
1 | from Crypto.Util.number import getPrime |
1 | 公钥 y: 3207943694488198301445717055596464950769738899764354173151932601862546258250587249182649463951718534257904059445901456817973542526115855282017336357671607 |
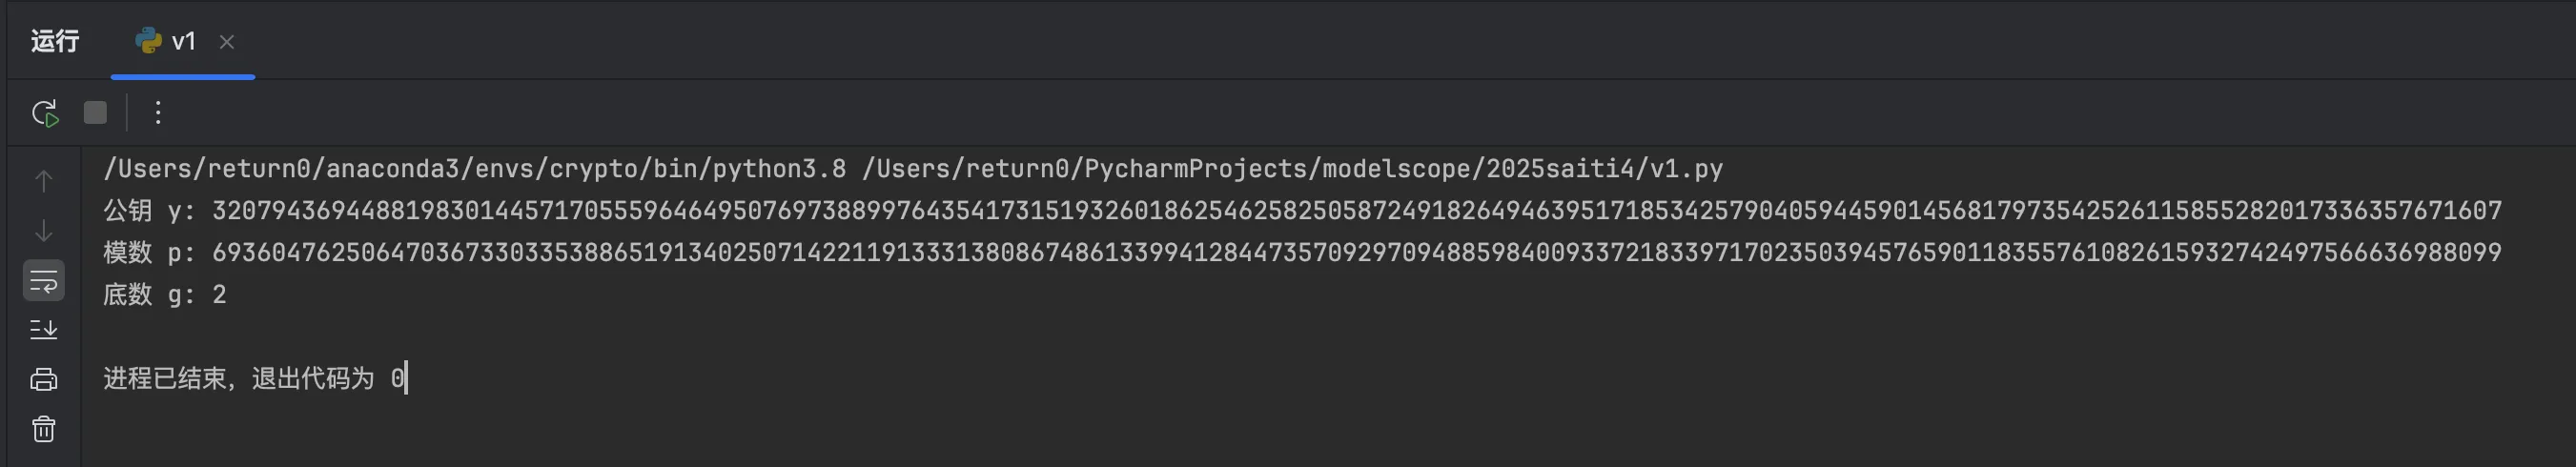
屏幕上滚动出一大串数字。
他知道:现在,如果谁想从 y 推出 x,那就是在挑战著名的“离散对数问题”。
——而这个问题,目前没有多项式级别的解法。
他回头望了眼笔记本扉页,还留着初中时写的那行公式:
那时候的他,为能解出
现在的他,为造出一个解不出的
他明白自己选择的不只是数学,也不是程序语言本身。
他选择了在现代世界的信息洪流中,用那些「难逆的函数」,去为他人建造安全的篱笆。
这是一种能力,也是一种责任。
三、第一次看到椭圆曲线,他以为是美术作业
大二那年,在密码学课程,老师在黑板上写下了这行式子。
他盯着那三个字母发呆。
不是因为看不懂,而是因为它——“像极了他高一那年数学图像题里没学全的那一页”。
黑板上配了一幅图。
一条流畅而对称的曲线,在平面上优雅盘旋,没有锯齿,没有尖角,像是用圆规和柔软的手写出的。
“这就是椭圆曲线,”老师说,“不是椭圆,是‘椭圆曲线’。定义是在有限域上满足:
“看起来像图案,实际上是密码学里最硬核的武器。”
他不理解,“为什么一个长得像花边的图案,能用来加密?”
老师接着补了一句:
“因为这里面的点,可以做‘点加运算’。”
“什么叫点加?”
老师在黑板上画了一个简单的图解:
两个点 P 和 Q,落在曲线上;
做一条穿过 P 和 Q 的直线,这条直线会再次穿过曲线的第三个点;
然后把这个第三个点关于 x 轴对称,得到的新点,记为 P + Q。
这就是“椭圆曲线上的加法”。
他还记得,自己当时把笔记本写得密密麻麻:
给定椭圆曲线 E:
在实数域上,点加法可以几何定义为:
若
:做直线穿过 和 ,取交点 ,关于 轴对称,得到 若
:做切线,类似相交处理 并定义“无穷远点
”为单位元
他越听越觉得神奇——原来加法不止有“数字”的,还有“点”的。
但更神奇的,是老师的下一句话:
“我们真正用的,不是在实数域上,而是在有限域上,比如
。”
那一刻,他的脑子突然接通了。
“我们把所有点投影到一个
阶素数域里,再定义加法、乘法操作,构成一个‘群’。”
而这个群,正是现代密码学——尤其是椭圆曲线密码学(ECC)——的核心。
老师接着说:
“给定一个基点
,你可以反复做 次 ,得到一个点 。”
“这个操作是很容易的,甚至可以用快速加法算法优化成
“但反过来,给定 Q 和 G,要求你求出 n,那是离散对数问题(Elliptic Curve Discrete Logarithm Problem)。”
“目前没有已知的多项式解法。”
他听懂了,这和他在第一章、第二章遇到的问题一脉相承:
初中解 x²+2x-3=0,是他第一次感到数学的快感;
高中学 log₂(y),意识到“逆推未必简单”;
现在,大学学 ECC,他终于遇到一组函数:乘起来容易,反推回来几乎不可能。
他回寝室,立刻打开代码编辑器,复现了老师讲的点加算法。
1 | def inv_mod(a, p): |
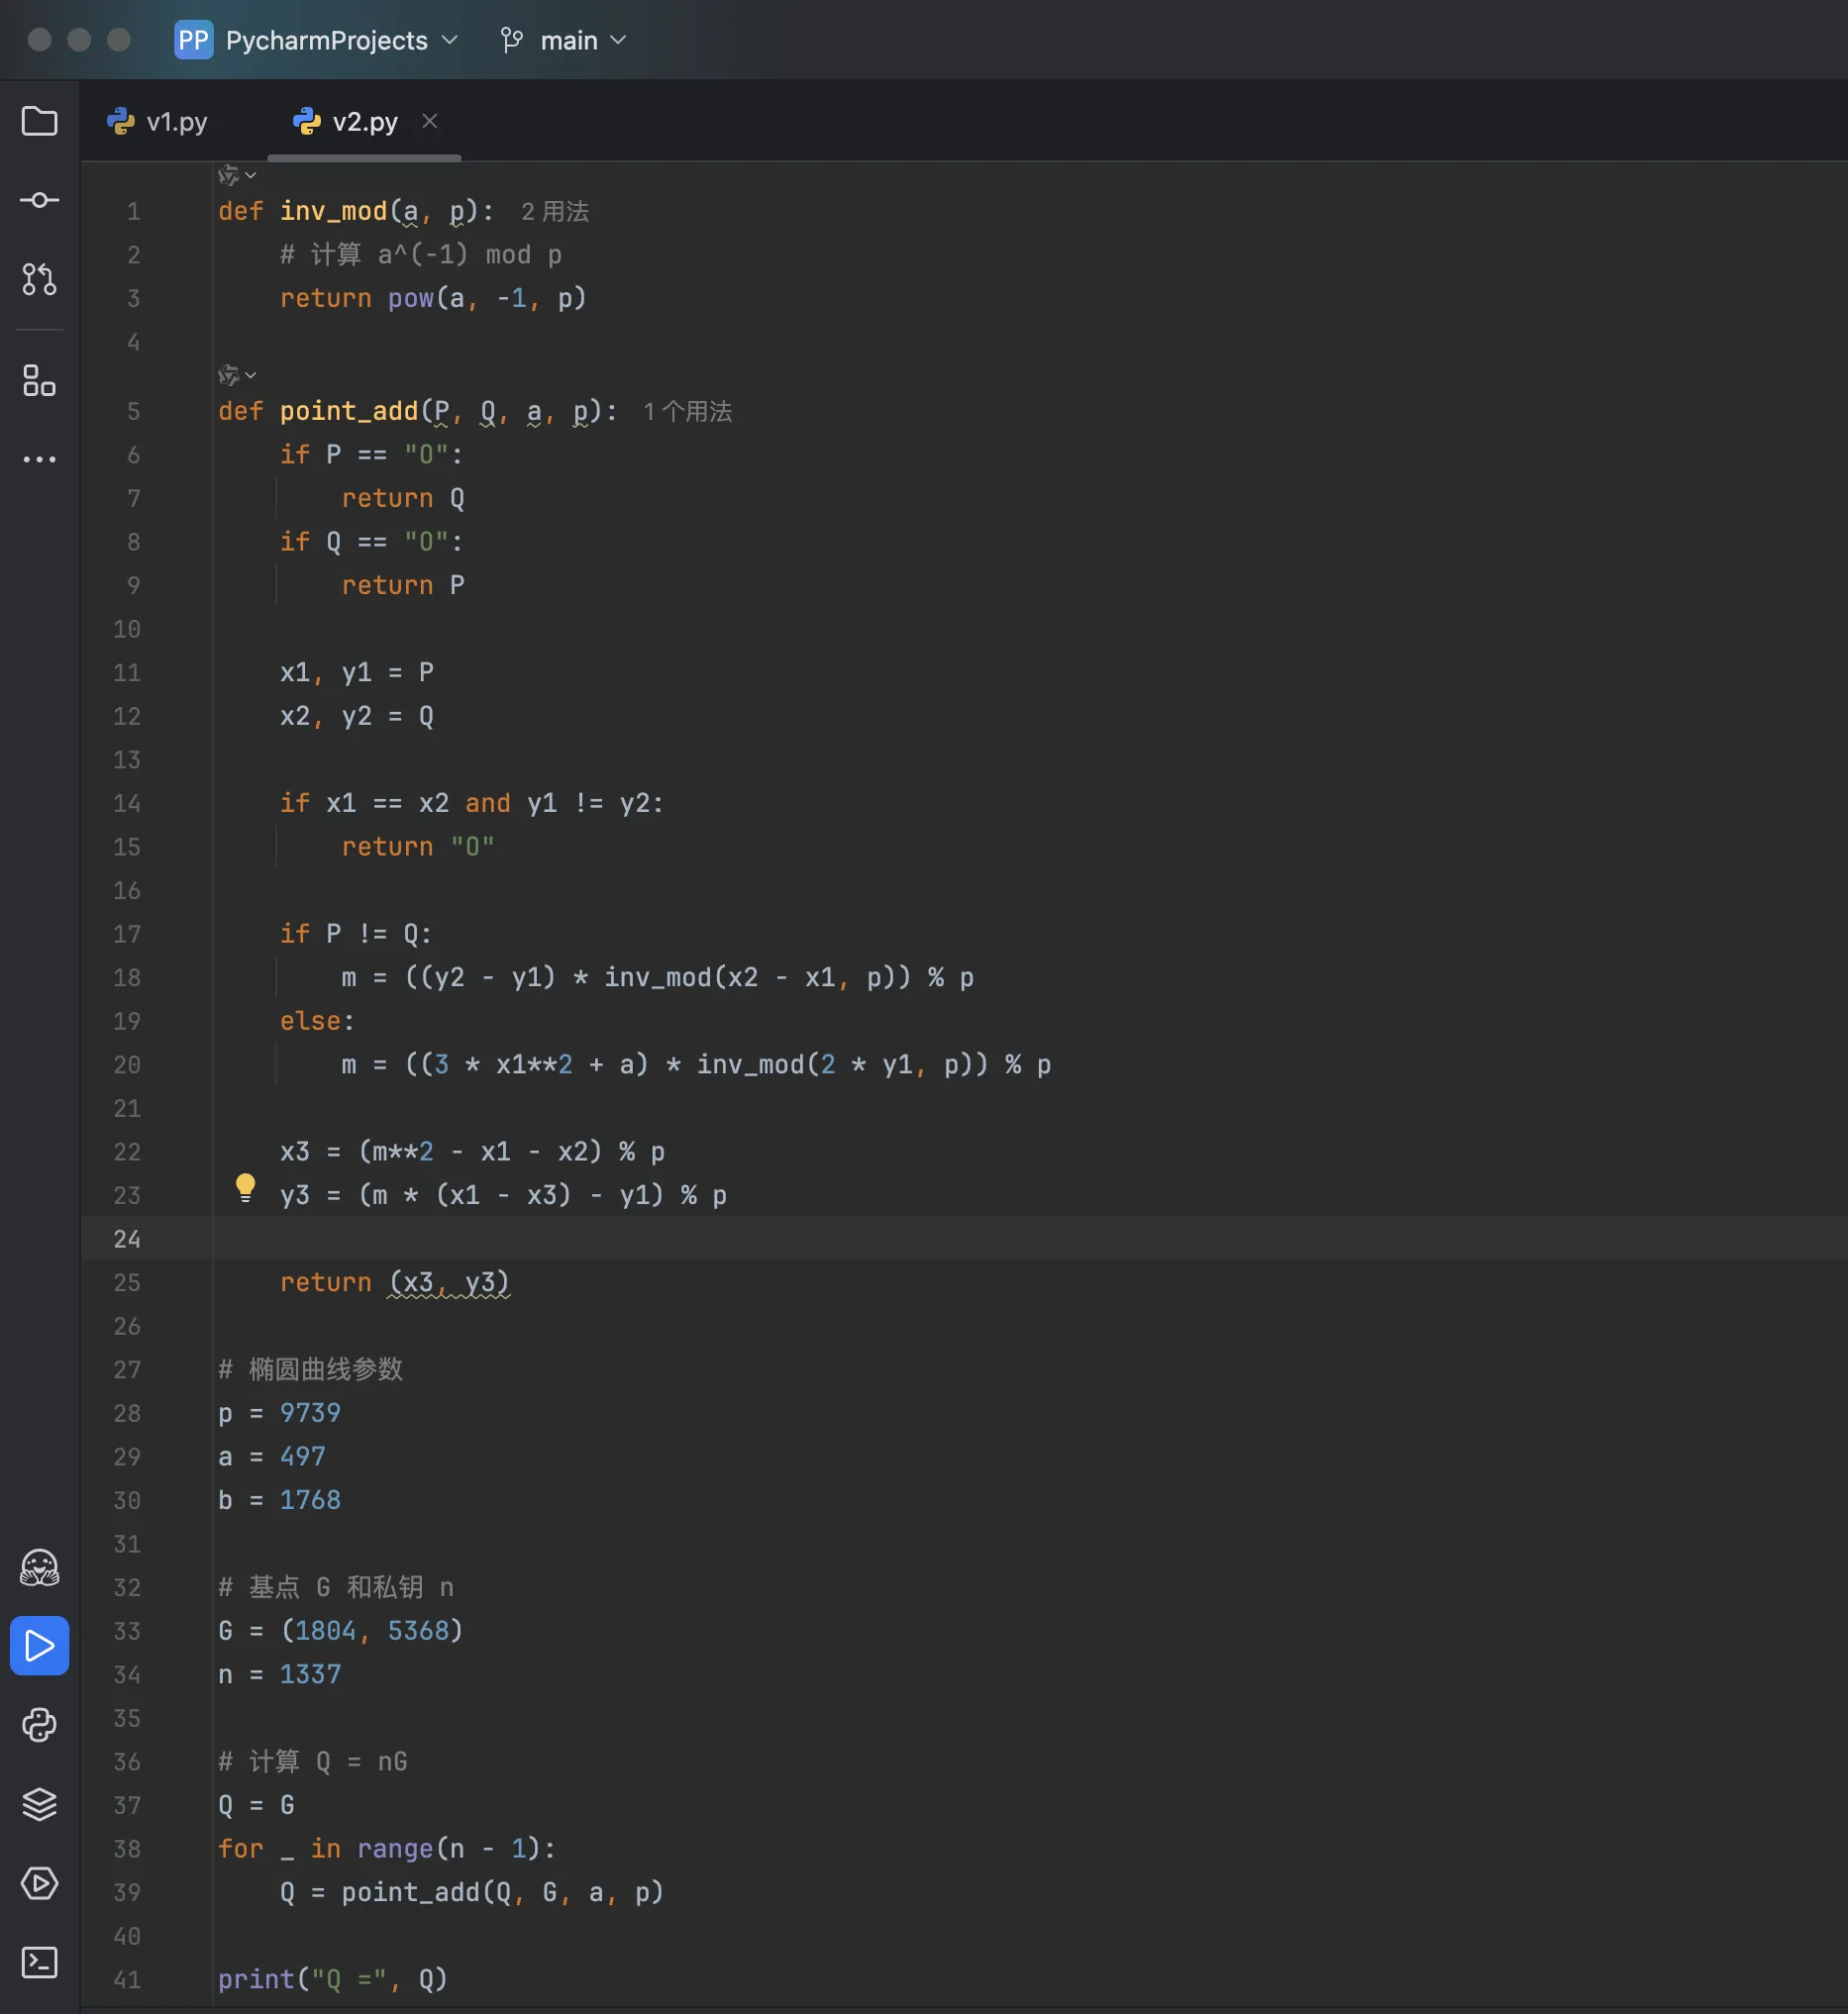
终端上打印出一个点
1 | Q = (9100, 3388) |
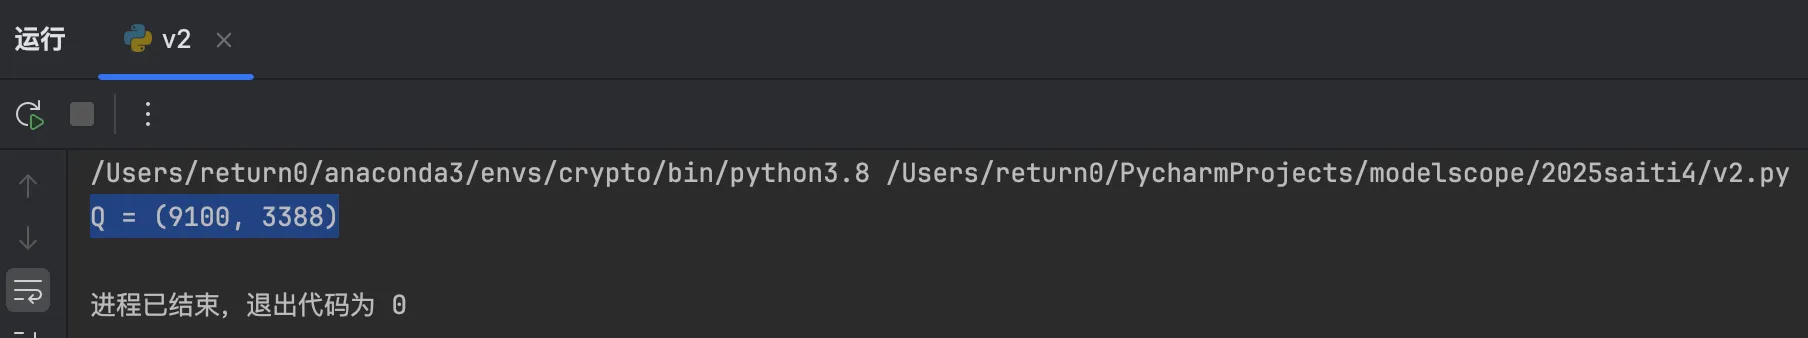
他盯着这串数字发呆:
“如果别人拿到
——几乎不可能。
这就是现代椭圆曲线加密的魔力。
他合上电脑,脑子里回响着老师讲课时的一句话:
“数学是人类为数不多能把现实保护得密不透风的语言。”
而他选择的是:用这门语言,写下最安全的答案。
四、他写下了第一个 ECC 加密脚本
某个夜深人静的夜晚,宿舍熄灯了,寝室其他人都关了电脑准备睡觉。他却戴着耳机,把亮度调到最低,一行一行敲下 Python 脚本。
他不是在做作业。
他在写一个别人无法“解”的函数。
1 | def inverse_mod(k, p): |
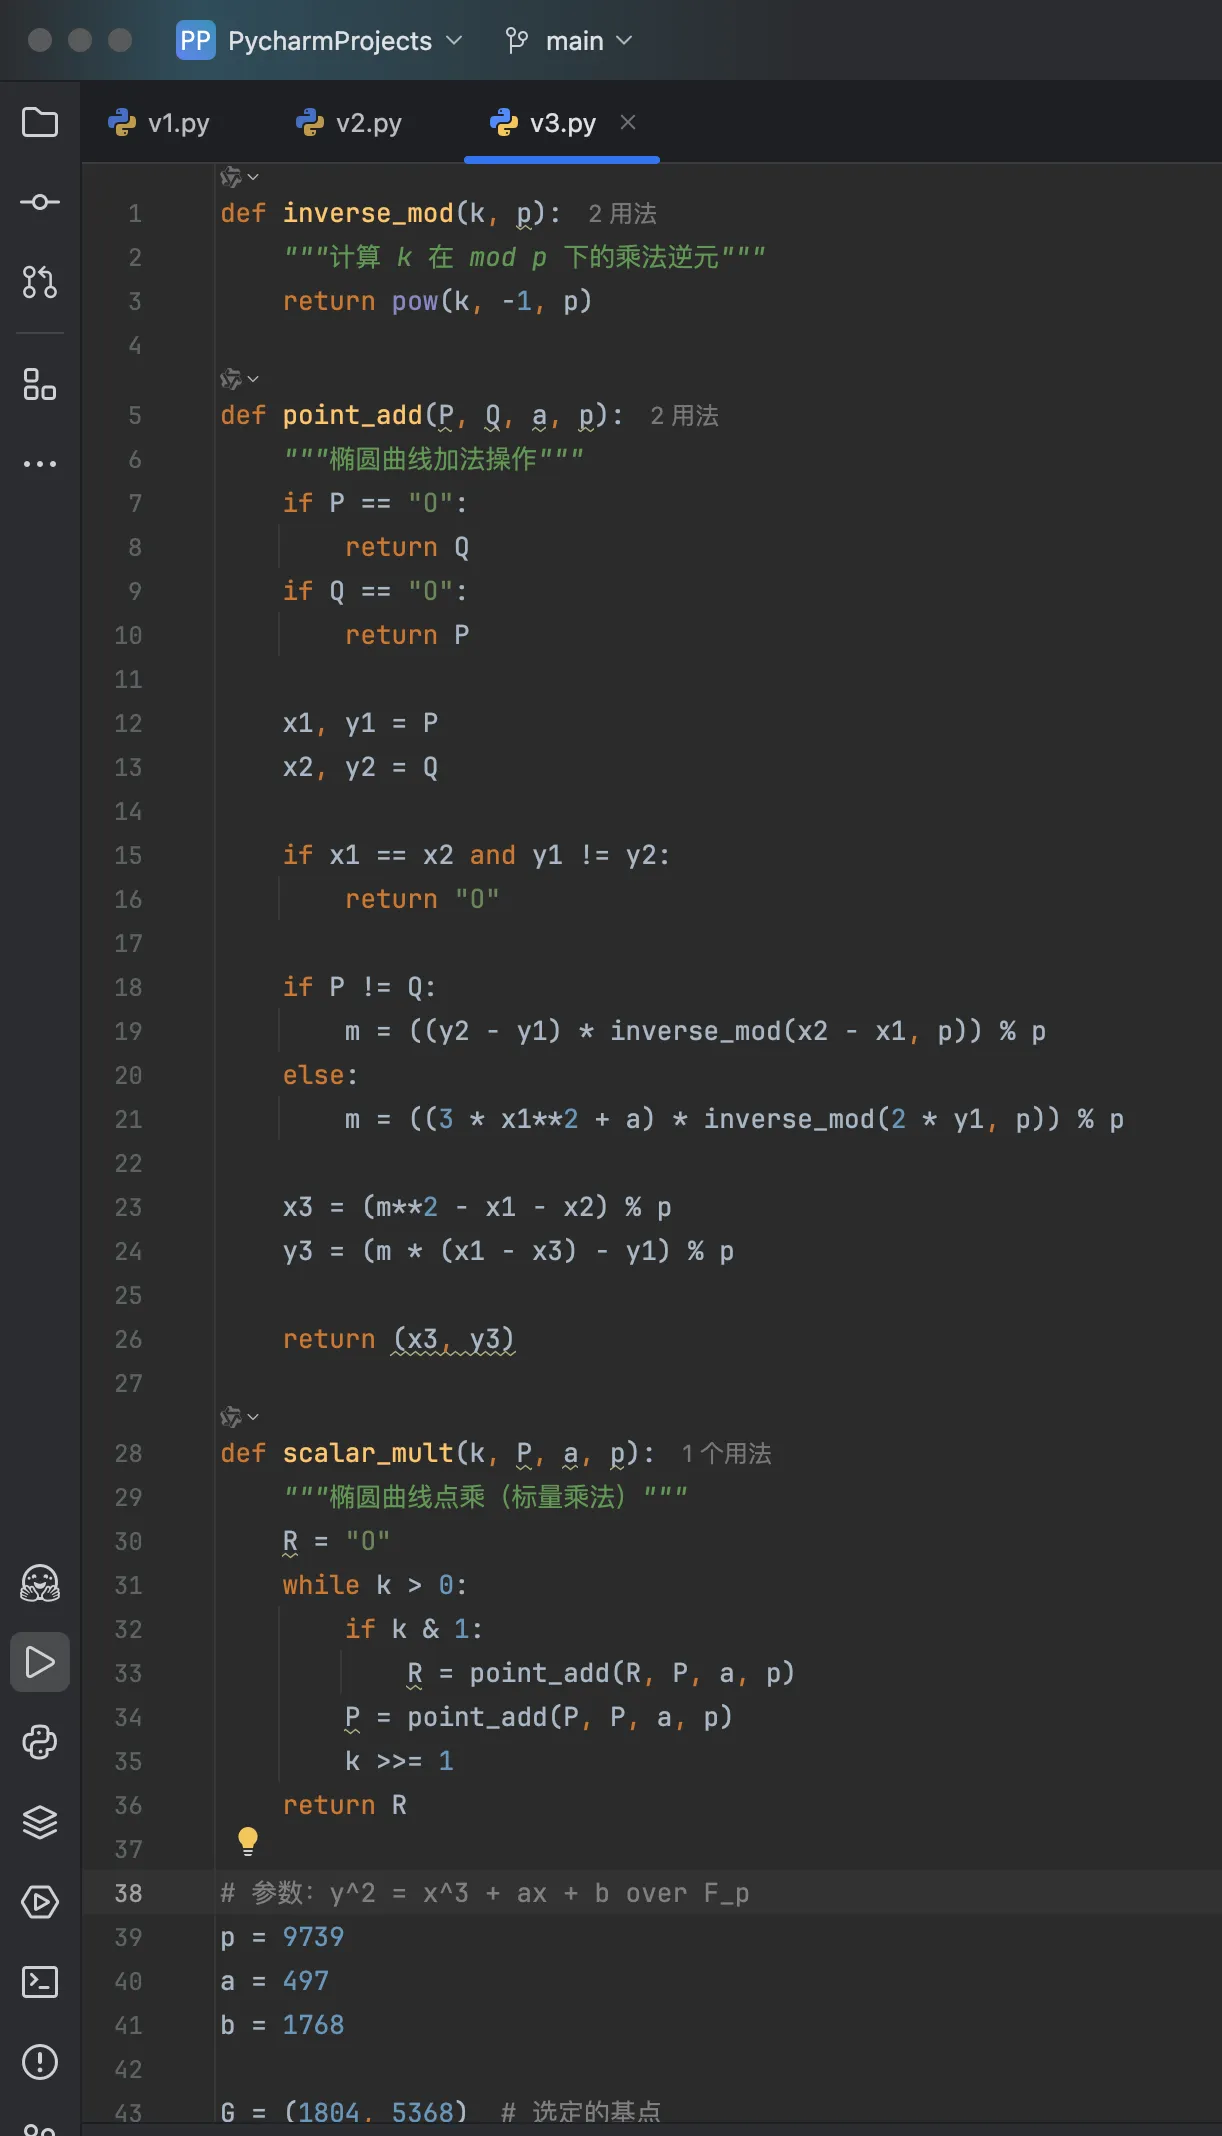
他看着屏幕上输出的坐标点:
1 | 你的公钥是: (9100, 3388) |
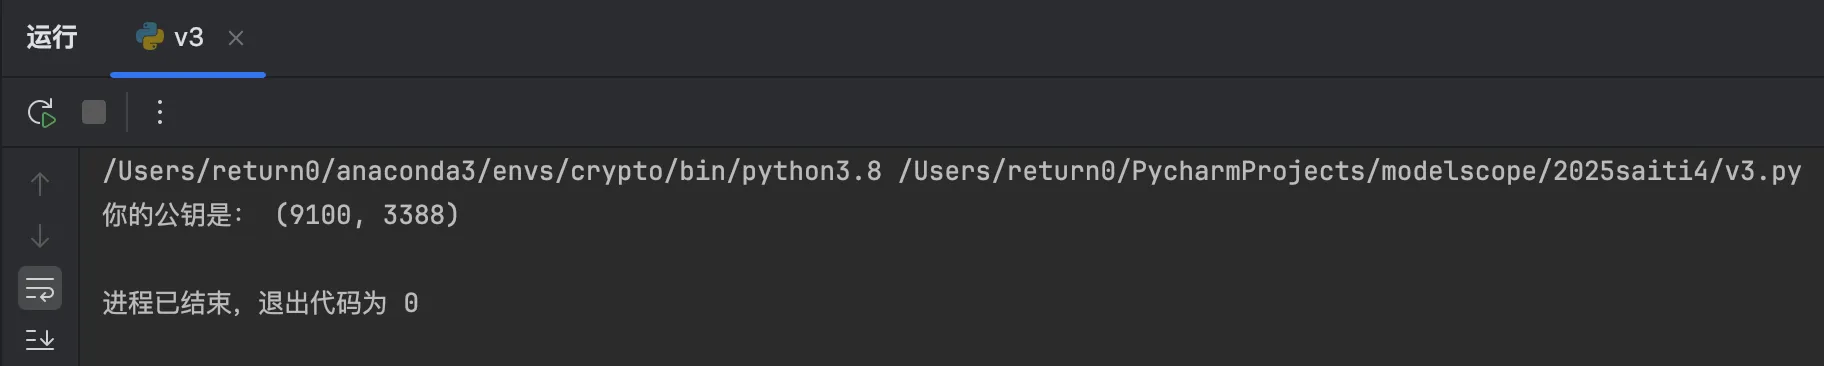
这是他用自己“加密”的方式构造出来的一个结果,只有知道
别人只能看到
他思考:
“我们从小学函数求解,到高中开始遇到求不动的函数,再到大学,有人开始专门设计这种‘求不动’的函数。”
“而我们,用它来加密,用它来验证,用它来让通信变得可信。”
他那一刻意识到,密码学不是在‘躲避破解’,而是在‘设计不可破解’。
但他也知道,这仅仅是开始。
因为 ECC 不只是“生成密钥”这么简单,它还支撑着现代世界里几乎所有的加密协议:
ECDSA 签名算法:身份认证的基石;
ECDH 密钥协商:HTTPS 握手过程中的核心组件之一;
Bitcoin / 区块链公钥钱包:生成的地址就是 ECC 运算的结果。
他打开 RFC 6090,反复翻读椭圆曲线加法法则;
他追着 SECp256k1 曲线的参数调试;
他看 OpenSSL 和 libsecp256k1 的源码,在 C 和汇编之间来回切换。
他逐渐明白,椭圆曲线算法的优雅不只在于数学本身,而在于它用尽简洁的表达,完成了传统 RSA 无法达到的效率与安全平衡。
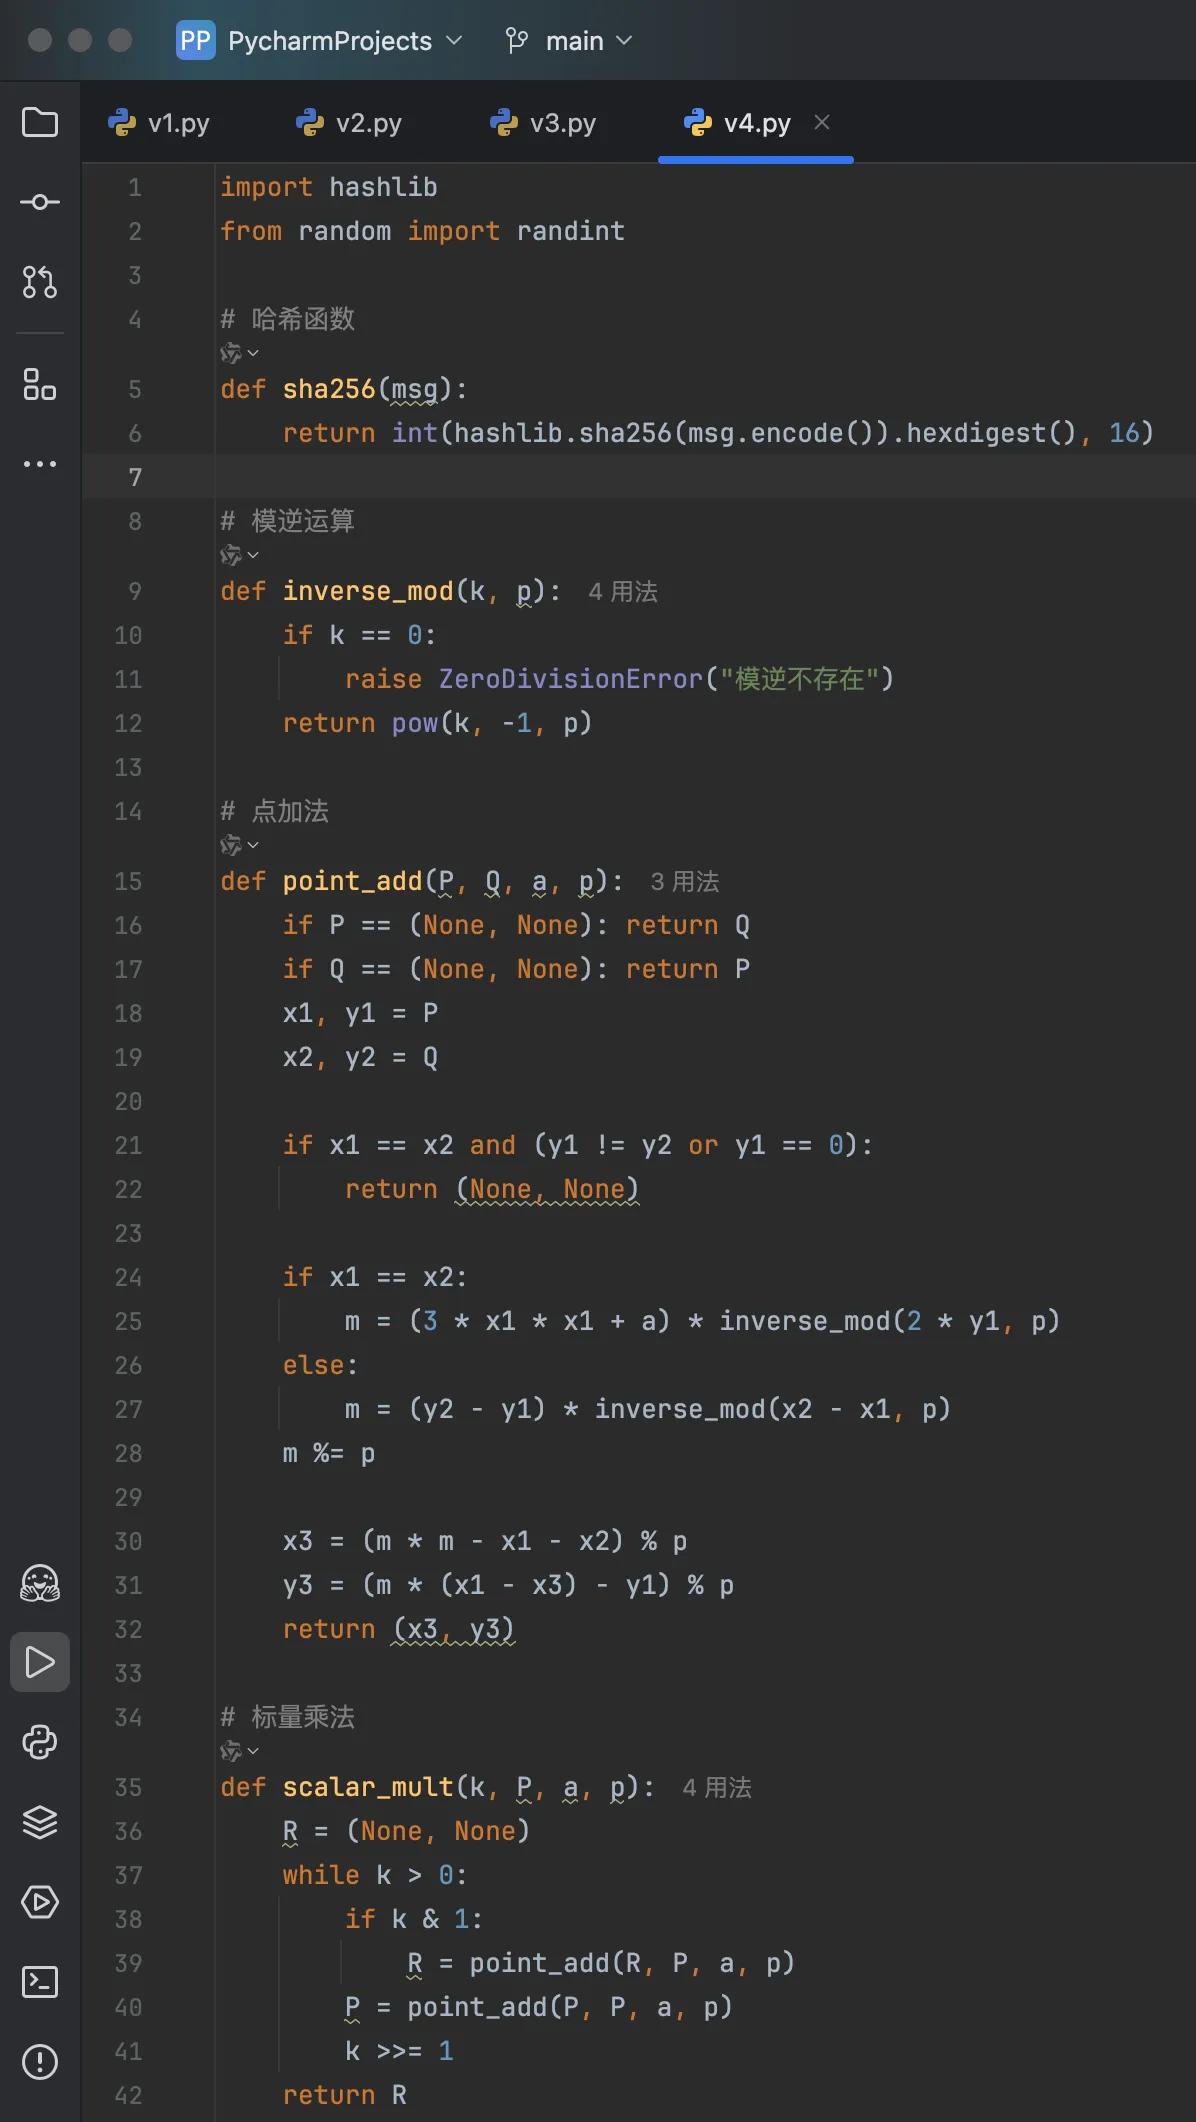
他试着实现一个简化的 ECDSA:
1 | import hashlib |
1 | 签名消息: hello ECDSA |
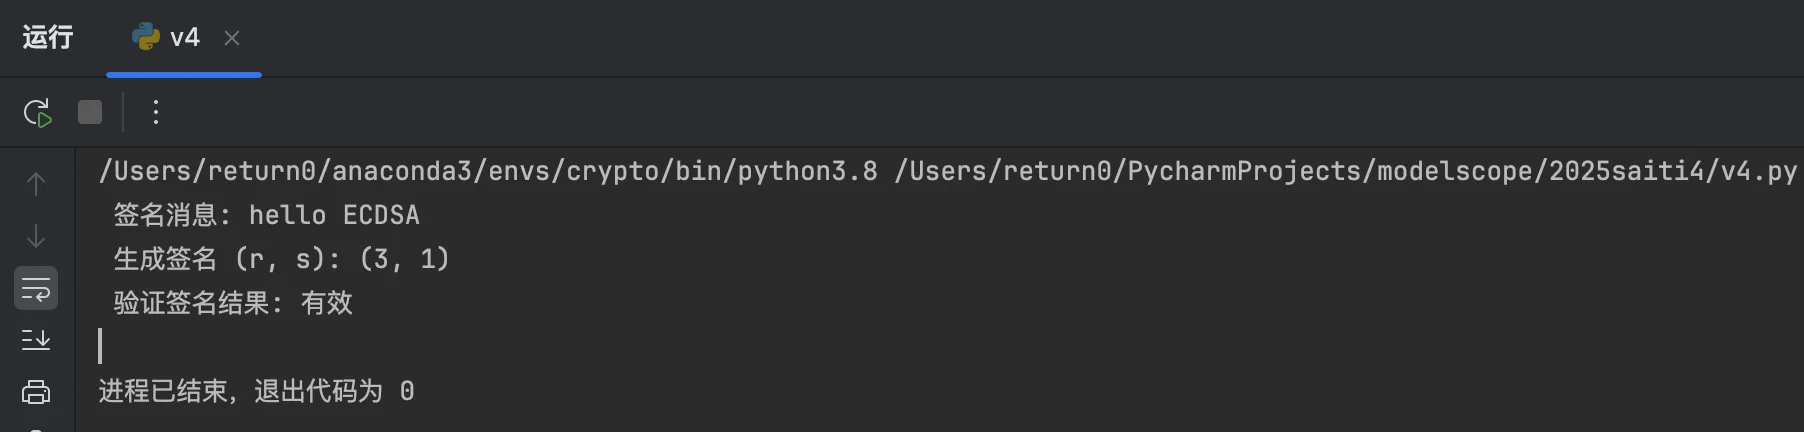
他知道这是玩具级实现,但他也知道,这已经是自己认知能力的边界。
那晚,他打开微信朋友圈,写下:
“小时候,我们解方程。长大后,我们设计‘不能解’的方程。”
“我们不再问 x 是谁,而是把 x 锁进曲线,让解题者永远找不到答案。”
没人点赞。大家都在睡觉。
但他不在意。他合上电脑,闭上眼,脑海里还在跑刚刚那段点加的曲线轨迹。
有些人用画笔画出美术,他用加法画出椭圆。
他不是在当黑客,也不是在考证书,他只是沉迷于一类数学问题的浪漫解构:
不是把一个世界“解开”,
而是让它,永远解不开。
五、这不再是数学题,是守护者的武器
毕业后,他进入了一家安全厂商,负责加密模块的安全评估与算法选型。
第一天入职,就被拉进一个看似寻常的项目:
客户是一家金融机构,要做一套全新的数据加密系统。
会议室里,甲方带着律师和技术经理,乙方来了产品、架构和他这个技术支持。所有人一落座,开场第一句话就是:
“你们打算用哪种加密算法?”
他打开幻灯片,第一页是大标题:
ECC(椭圆曲线密码算法)推荐方案
底下是那条熟悉的曲线方程:
还没讲两分钟,甲方安全经理举手:
“RSA 我们能看懂。ECC 听说安全,但为啥非得换?”
他深吸一口气,说:
“RSA 的安全性基于大数分解,密钥得 2048 位甚至 4096 位才够用;ECC 基于离散对数难题,在同样安全级别下,密钥只需 256 位。”
他点开下一页对比表格:
| 安全等级 | RSA 密钥长度 | ECC 密钥长度 |
|---|---|---|
| 112 bit | 2048 bits | 224 bits |
| 128 bit | 3072 bits | 256 bits |
| 192 bit | 7680 bits | 384 bits |
他补充:
“这意味着更小的带宽、更快的握手、更低的 CPU 占用。尤其在高并发场景里,ECC 优势非常明显。”
技术经理点头了,但法务出声:
“有没有国家标准支持?我们要合规。”
他立刻切到最后一页,标注了 SM2(国密椭圆曲线算法)和 NIST P-256 曲线。
“国密我们可以适配,兼容 OpenSSL 和国产密码模块,合规性没问题。”
一轮讲解下来,客户沉默了一会。
技术经理小声说:“听起来确实先进……不过你这算法是不是还没完全验证过?”
他笑了一下,回应道:
“确实,ECC 是把‘数学解不开’当作武器,但现实世界不是教材,落地过程里,算法安全不是唯一挑战。”
“我们还要考虑曲线选型、实现方式、侧信道攻击、KDF 设计,以及最重要的:你的工程师是否能正确调用它。”
他看了看会议桌另一端沉默的测试经理,继续说:
“现实世界的曲线,都带噪声。”
他举了个例子:
曾经某国产厂商在 ECC 实现中省略了 nonce 检查,结果导致数百个密钥可被恢复。
“不是算法不安全,而是你在实现时,忘了加个随机数。”
又比如某厂商为了提速,预计算了几千个点——忘记清理临时表,导致信息泄露。
“不是椭圆出问题,是你把椭圆铺成了直线。”
他摊开手:
“这就是我们每天的工作:用最难解的数学结构,做最容易写错的代码。”
会议结束前,甲方还是犹豫:
“那最终用 ECC 吗?RSA 还放着。”
他没有拍板,只说了一句话:
“数学的事情,我们可以证明;实现的事情,我们可以负责。”
最终他们做了个妥协:登录认证用 ECC,数据加密还是 RSA,分阶段切换。
他笑了笑,没有争论。
那一刻,他不再是那个急着解题、证明自己聪明的学生;
他成了一个工程师,一个知道“安全”不是解出一个式子,而是守住一套系统的人。
后来他在文档备注中写道:
“ECC 落地第一课:别迷信理论。”
“不是公式越优雅,系统就越安全。”
他知道,真正安全的系统,不只是“用了什么算法”,而是:
算法对了;
实现稳了;
流程通了;
人没手抖。
他点开一行代码,把 64 字节的密钥格式注释写得密密麻麻。
写完后,他低声说了一句:
“这不是数学题了,是武器,是战场,是底线。”
六、他走进了曾经的教室
那年冬天,他受邀回到母校做一次讲座。
题目叫《从
他推开那扇他熟悉得不能再熟悉的教室门,讲台还在、桌椅也还在,墙角贴着老旧的“文明礼貌守纪律”,黑板上粉笔灰还没擦干净。
他抬手写下:
台下传来细碎的笑声,有人低声说:
“不是吧?这不是初三那题吗?”
他没回应,转身补上答案:
然后他看着大家:
“对。这题我们都解过。你以为它很简单,可在我看来,它是整个密码学的起点。”
他顿了顿,擦掉黑板,再写下另一行:
字迹不算工整,但台下瞬间安静下来。
他环顾一圈:
“这就是椭圆曲线——Elliptic Curve Cryptography,简称 ECC。你今天手机里的 TLS,区块链钱包的签名,全靠这个。”
有人举手问:
“老师,这个是不是也是求
他点头:“是,但不是你能一下解出来的
“我们构造一个函数,让别人算不出
讲到这里,有学生开始认真记笔记。
他开始画图:
一条曲线优雅地穿过坐标系,在他笔下像极了初中美术课练习本上的草稿。
“很多人第一次看到这条曲线,以为是数学题;第二次看到,是考研笔试;第三次看到,就在你的工作文档里。”
“而这次,如果你用错了参数,密钥可能就会泄漏。”
有人问:
“那如果我们真想学密码学,是不是要把高等数学学透?”
他苦笑:
“不需要你解完所有方程,但你至少得明白:不是所有公式都能被‘解’——有的只能被‘构造’。”
他回忆起自己刚毕业那会,追着论文学“侧信道攻击”,凌晨写 CTF 脚本跑 Scalar Multiplication Timing Analysis;
他也想起第一次评审某厂商实现 SM2 的源码,发现开发者直接用了公开 test vector——把所有参数都写死在代码里;
他拍着额头说:
“你以为你在验证‘签名算法’,其实你在验证‘谁抄得不够专业’。”
台下一片轻笑。
他讲了一小时。
讲完前,他关掉 PPT,擦掉黑板上的椭圆曲线,只留下那个初三方程。
然后他说:
“这道题,你解过。但你有没有想过,它是如何被‘设计’出来的?”
他笑着补一句:
“密码学从不需要你解完所有题,它需要你明白,有些题,是不能被解完的。”
讲座快散场,一个男生走过来说:
“老师,我高考数学不行,但我想搞安全,这行还适合我吗?”
他想了想:
“数学不是门槛,是工具。你不一定要全懂,但你至少得知道它在保护什么。”
“如果你不知道
应该怎么来,就永远不知道它为什么必须被藏起来。”
他拍了拍男生的肩:
“而我们这些搞密码学的,其实做的事就一句话——替世界设计一个‘谁都不该知道’的 x。”
他走出教室,风刮在脸上,刺得像加密模块报错那年冬天的深夜。
他回头望了眼还没擦完的黑板,低声说:
“
,还是那个 。只是我们,早就不是当年解题的那个我们了。”
七、每一个密钥,都是一段信任的缩影
他毕业后的第四年,去给一个老客户做二次评估。
项目现场,最先接待他的是一位刚入职的年轻工程师。对方递给他一个 U 盘,说:
“这是我们的密钥备份。”
他下意识一愣:“U 盘明文?”
对方挠头:“嗯,放桌上比较好找。”
他没吭声,默默把 U 盘插进隔离机,先跑了个 strings。
一排排字符跳出来,SM2 私钥、服务证书、管理员密码,一览无余。
他忍不住问:
“你们有没有考虑加密存储?”
年轻人满脸无辜:“上个做安全的离职了,密码他带走了。”
他点点头,打开了随身的笔记本,心里默念了一句:
“又是一段被抛弃的信任。”
他曾无数次在会议室里讲密钥管理:
“密钥不是钥匙,是通往数据世界的主权。”
“密钥不能随意流转,哪怕只是在公司群里发一下。”
但现实是什么?
运维在 zip 包里写死密码;
研发在 GitHub 公开库里 hardcode 明文私钥;
甚至还有政采项目的方案书里,写了“默认 root/admin 登录方式”。
他在某次代码审计里看到一行 log.info:
1 | log.info(f"签名用私钥为:{ }") |
他当场差点把键盘吃了。
客户老总说:“你们不是搞密码的吗?为啥看起来都这么痛苦?”
他翻了翻报告,笑着说:
“因为密码学不是写公式,是把人性写进权限模型。”,“而人性这玩意儿,通常是不加密的。”
他参与过一次国企系统的密钥升级项目:
迁移过程必须在 48 小时内完成,密钥从 1024 位 RSA 切换到 256 位 ECC。
迁移当天,他们凌晨四点上线,发现:
某业务系统用了 Java 6,压根不支持 ECC;
某硬件模块要求私钥以 PEM 格式导入,结果编码错位;
某接口开发写死了 RSA 算法,报错后 fallback 到“跳过加密”。
那一刻,他深深意识到:
“密钥管理不只是密钥怎么存,更是密钥不能在谁手上。”
有天深夜,他在公司写加密库测试,困到眼神发花。
他突然冒出一个念头:
“如果这个世界的一切都能用密钥来保护,那人呢?”“人有没有一串可以签名和加密的东西?”
他打开终端,在笔记里写下一行:
1 | gpg --armor --gen-key |
系统问他:姓名?邮箱?口令?有效期?
他盯着屏幕半天,什么都没填。
他关掉了窗口。
那一周,他收到一个项目尾款打款通知——
只有一半到账,备注是:“安全价值未完全体现”。
他没说什么,只在备忘录里写了一句:
“有些密钥能解密系统,有些密钥永远无法解锁这行业的默认值。”
他越来越懂这个行业的荒诞:
你守住了一个密钥,却守不住一个合同;
你设计了零知识证明,却证明不了自己的绩效;
你用 ECC 写了签名模块,客户却说“我们老板不懂这个,能不能换个熟点的算法”;
你加密了所有传输,却解不开“我们还需领导审批”的通用密码。
但他也越来越坚定:
就算没人记得你为哪个系统生成了哪一组密钥,
你自己要记得:
“你不是在写代码,你是在建立信任。”,“每一个密钥,不只是算法产物,是一段有人相信系统、有系统保护人的起点。”
有一次,有个刚入行的学生问他:
“老师,您写了这么多年加密系统,还没厌吗?”
他想了想,笑着说:
“有时候确实厌。”
“但有时候,我看到密钥在终端生成时的那行提示——Your public key fingerprint is: 8F:A3:21:67:BE:…
我就想,那可能是这个系统里,最靠谱的几行字了。”
他把这句话写进了项目文档的最后一页:
“愿你守住的每一段密钥,都不被人滥用、忘记或当成附件发群里。”,“愿我们构造的不只是函数,而是真正保护信任的空间。”
他点了“保存”,退出窗口。
夜已经很深,星光透过办公室百叶窗。
他盯着屏幕,像回到了当年那个写下
那时他以为自己学的是解题。
现在他知道——他学的是责任。
八、密钥之外,还有什么是被加密的?
他关掉电脑,走出办公室,夜色沉沉,街灯像一行行没有刷新完毕的日志。
他想起这几年亲手部署过的密钥系统、加固过的算法栈、写过的每一段防线逻辑——
它们都在保护数据、系统、通信、身份。
可他意识到:
这个行业加密的,何止是信息。
它也悄悄加密了人:
加密了我们的疲惫——不许说太累;
加密了我们的困惑——没人有时间解释;
加密了我们的沮丧——得留着换绩效;
加密了我们的理想——要等通关之后再谈热爱。
你每天守着密钥,想着算法复杂度、加密强度、攻击模型,却忽略了:
一个行业真正安全的根基,不在代码、不在曲线、不在算法,而在那些把安全当成人事、当成责任、当成信任的人。
密钥可以换、协议可以迁、架构可以重构,
但如果人心疲惫了、信任塌了、底线弯了,
再复杂的加密算法,也守不住一个空空如也的系统壳子。
所以,他在日记里写下最后一行话:
“别只守数据,也别只签名。别让你自己,成为系统里被遗忘的密钥。”